CentinelBox: Tu aliado en el desafío de los auditores externos y el control de riesgos críticos
Sabemos que la visita anual de los auditores externos puede ser un verdadero desafío para cualquier organización. ¿Quieres convertirlo en una experiencia fluida y exitosa? Si cuentas con CentinelBox, tienes la solución a tu alcance. Nuestro innovador sistema de gestión de riesgos te brinda las herramientas necesarias para enfrentar los desafíos de las auditorías y evitar dolores de cabeza innecesarios.
La pregunta clave es: ¿se cumplieron las recomendaciones del año anterior? Para obtener la respuesta, es imprescindible analizar detalladamente cada observación realizada por los auditores, evaluar el compromiso de la administración y verificar el cumplimiento de cada una de las recomendaciones.
Y aquí es donde CentinelBox marca la diferencia.
Nuestros informes exhaustivos y personalizados te proporcionan una visión clara y concisa de los puntos críticos que debes abordar.
¿Asignación y uso de perfiles críticos?
¿Transacciones de alta criticidad?
¿Transacciones en conflicto SOD?
¿Asignación de objetos de autorización críticos?
Con CentinelBox, tendrás a tu disposición los reportes necesarios para controlar y mitigar estos riesgos de manera eficiente. No permitas que las auditorías externas te tomen por sorpresa.
A continuación, presentamos los reportes de CentinelBox que apoyan el control de riesgos como éstos.
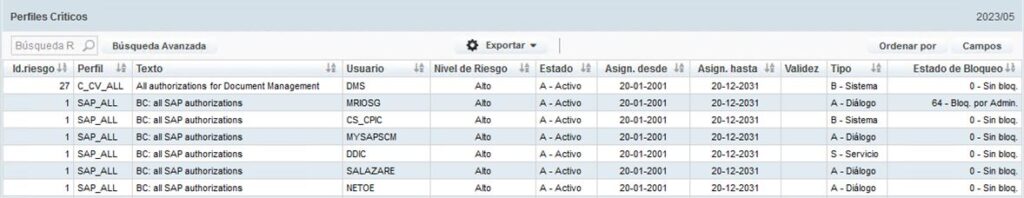
1.Asignación y uso de perfiles críticos: en base una definición de 32 perfiles críticos estándar en SAP detectamos su asignación a cuentas de usuarios:
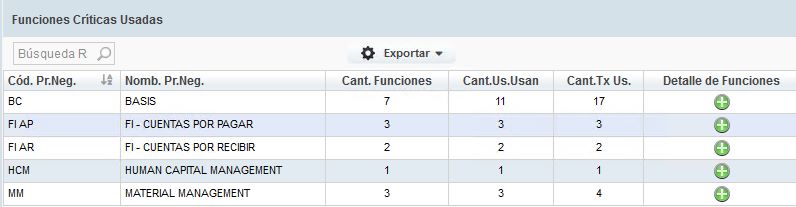
2. Asignación y uso de transacciones de alta criticidad: en base a la definición de transacciones críticas en la matriz de riesgos, se detecta la asignación y uso de éstas:
3. Al navegar hacia el detalle de las funciones usadas:
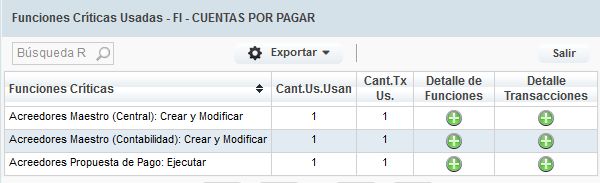
Y luego es posible detectar las cuentas de usuarios que las han usado.
4. Asignación y uso de transacciones en conflicto SOD: en base a la definición de transacciones en conflicto en la matriz de riesgos, se detecta la asignación y uso de éstas:
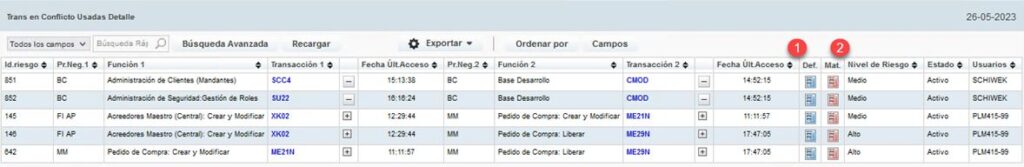
La definición de los objetos que determinan el riesgo se obtiene al selecciona (1) y la materialización de éstos en (2).
5. Asignación de objetos de autorización críticos: en base a la definición en la matriz de riesgos se detecta su asignación:
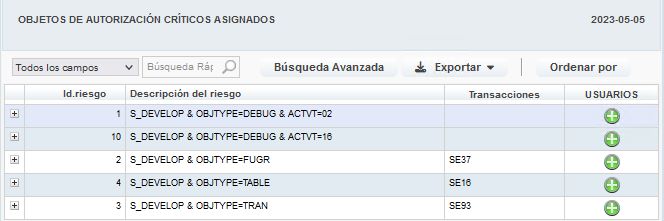
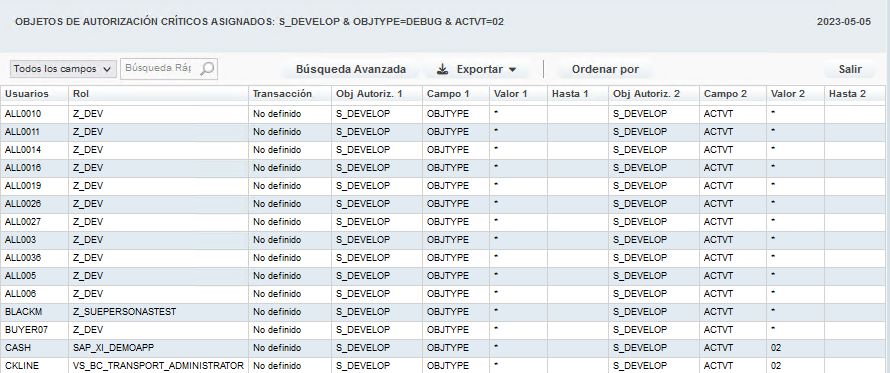
6. Y el detalle de las cuentas de usuarios:
¿QUIERES SABER MÁS DE CENTINELBOX Y CÓMO PODEMOS AYUDARTE A TOMAR CONTROL DE TU SEGURIDAD SAP?
Agenda una demo personalizada directamente conmigo para que veas cómo nuestra plataforma permitirá que el control interno sea asertivo y exitoso.
